
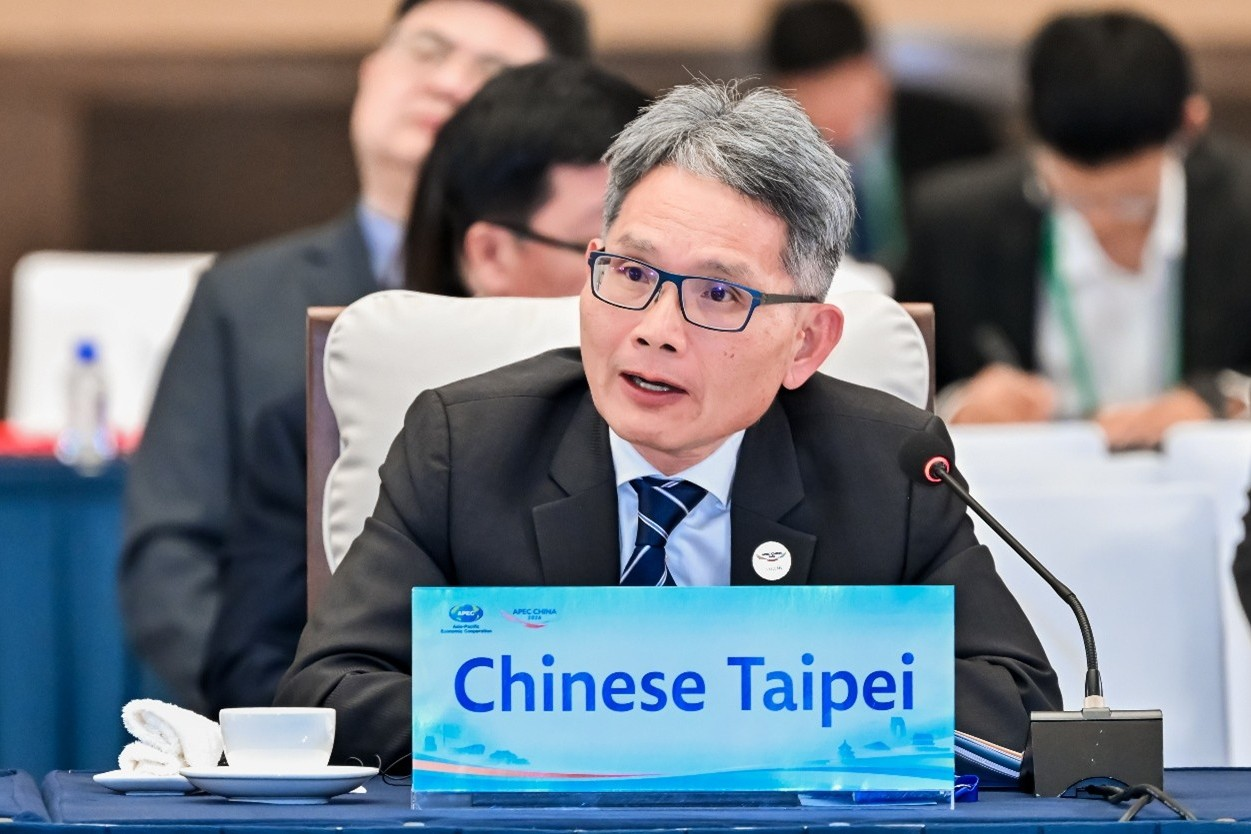
行政院長卓榮泰昨日鬆口,企業興建SMR小型模組化核反應爐可以個案申請,國民黨文傳會主委陳以信今天(4日)痛批,行政院派經濟部次長賴建信擔任1128廢除非核家園公投反方代表,結果賴建信還沒上場,卓榮泰就先狠狠打臉!行政院長自己都不排除企業發展核電,卻叫經濟部次長上台捍衛非核家園,這不是自打嘴巴,什麼才叫自打嘴巴? 陳以信指出,昨日國民黨文傳會記者會上,國家政策研究基金會副執行長吳怡玎已經質疑,卓揆及總統賴清德一方面對工商團體表示準備重啟核三,另一方面卻派經濟部官員反對廢除非核家園;如今卓榮泰更進一步鬆口企業可以申請SMR,等於政府自己不斷提出核能發展的可能性,卻又要官員上台反對廢除非核家園:「行政院到底是支持核能,還是反對核能?難道連政府自己都不知道?」 陳以信更質疑,核能公投攸關台灣能源安全與產業未來,行政院竟然不派核能專家,反而找來並非核能專業出身的賴建信替非核家園辯護。難道民進黨找不到核能專家敢替非核家園背書?還是明知政策站不住腳,只好派官員硬著頭皮上場? 如此敷衍重大公投,根本是看不起人民、看不起公投,更是不負責任的行政院。 陳以信強調,國政基金會副董事長李鴻源昨日已警告,台灣過度依賴天然氣,恐將能源問題變成國安危機;核能流言終結者創辦人黃士修也指出,民進黨再生能源20%目標一再跳票,廢核結果卻是增加火力發電。如今AI產業急需穩定電力,政府卻還在玩非核家園的政治文字遊戲,難道要讓台灣產業競爭力繼續為錯誤政策付出代價? 陳以信痛批,賴建信最大的辯論對手根本不是公投正方,而是自己的行政院長卓榮泰。核二核三準備重啟,企業SMR可以申請,經濟部次長卻要反對廢除非核家園;行政院長帶頭拆台,經濟部次長被迫圓謊,這到底是能源政策,還是政治鬧劇?賴清德政府不要再拿台灣能源未來當政治兒戲。
科技
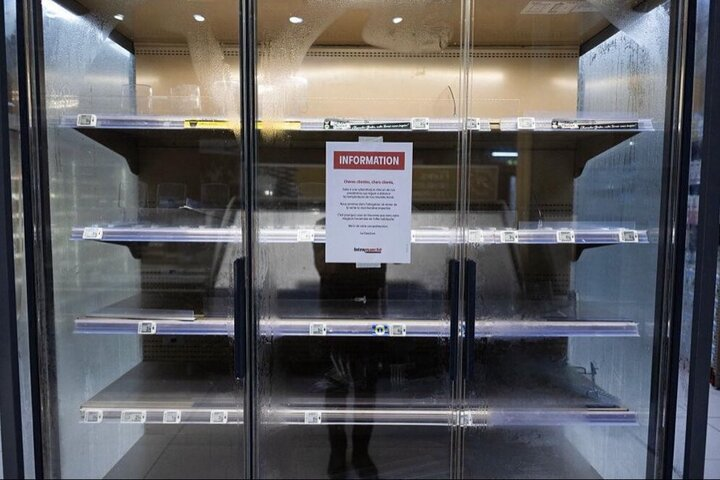
歐洲至少9國超市冷凍櫃遭到網路攻擊,溫度被遠端調高至攝氏50度以上,造成大量食物報廢。這起事件與上個月襲擊法國數百家超市的手法相同,再次凸顯歐洲零售業冷凍系統的網路脆弱性。 Supermarket freezers in Belgium and Sweden hit by suspected cyber-attack https://t.co/XuzIEuAWZt — BBC News (UK) (@BBCNews) November 2, 2026 綜合《英國廣播公司》(BBC)與《Euronews》報導,比利時與盧森堡約有40家德爾海茲(Delhaize)超市受影響,瑞典、愛爾蘭、荷蘭、愛沙尼亞與芬蘭則有較少數商店遭波及,義大利與葡萄牙也有超市回報冷凍系統異常。比利時冷凍設備公司薩布科貝爾(Sabcobel)表示,受影響機組的蒸發器被切換至除霜模式,導致溫度上升,相信與10月初襲擊法國超市的方法一致。當時當地媒體報導,數百萬歐元的食物被迫丟棄。 薩布科貝爾執行長莫蘭(Stephan Moelans)周一(2日)告訴比利時通訊社貝爾加(Belga),這是一起網路攻擊,公司「整晚與整個上午都在努力將受影響機組從網路斷開」。他說,自10月初法國事件後,公司一直努力「保護客戶冷凍櫃免受此漏洞侵害」,但機組需要物理改造,而非僅軟體更新。歐洲大多數超市都連上網路,維修與故障排除可遠端進行,「最簡單的解決方案是透過安全網際網路連線管理冷凍櫃。法國攻擊後,我們多數客戶已改用這種方式」。 BREAKING: Europe is under a massive cyber attack, with supermarket fridges and freezers in Belgium, Sweden, Luxembourg, Ireland, the Netherlands, Finland and Estonia all hacked today by raising temperatures to up to 50°C, destroying huge quantities of food, per Reuters. "Everything is destroyed," a sales manager in Sweden said, adding that "there has been a cyberattack and all our freezers reached 50 degrees." More than 40 supermarkets in Belgium and Luxembourg were affected. "I only have two words for them: wake up, please, because there's something going on," a store manager in Belgium said. This follows a similar cyberattack last month that hit hundreds of supermarkets in France, raising freezers as high as 80°C and causing major food losses. — Central Arkansas Investment Group (@KenandCin) November 2, 2026 多國超市冷凍櫃溫度據報升至攝氏50度,部分甚至達55度。比利時北部法蘭德斯(Flanders)一家德爾海茲分店損失了價值10萬歐元(約台幣350萬元)的產品,店長表示這還不包括關店造成的進一步損失。法國擁有的家樂福(Carrefour)表示,事件僅影響其比利時15家門市,並已立即採取措施確保所有商店維持營業。比利時科呂特集團(Colruyt Group)發言人告訴路透,旗下特許經營的斯帕(Spar)有5家店的冷凍系統遭攻擊。瑞典平價家具零售商宜家(Ikea)表示,其位於比利時西部蒙斯(Mons)門市的冷凍系統受影響,發言人告訴路透「無法排除其他地點也可能受影響」。 🚨🇪🇺 IS EUROPE FACING A COORDINATED CYBER CAMPAIGN AGAINST ITS FOOD SUPPLY INFRASTRUCTURE? A growing wave of suspicious refrigeration failures is raising serious cybersecurity concerns across Europe, with Finland becoming the latest country to report unusual temperature fluctuations in supermarket cooling systems. Similar incidents have been reported in several European countries, including Belgium, Sweden and France, where refrigeration temperatures reportedly surged to as high as 50–70°C in some affected stores. ⚠️ But the real concern goes far beyond malfunctioning freezers. These incidents expose a potentially serious vulnerability in Europe’s food retail infrastructure: the industrial control systems responsible for maintaining the cold chain. 🔴 HOW COULD SUCH ATTACKS WORK? Modern supermarkets increasingly depend on interconnected refrigeration controllers, remote monitoring platforms and third-party maintenance systems. If attackers compromise these networks, they could potentially manipulate temperature settings, disable cooling equipment or interfere with automated monitoring without physically accessing a supermarket. Even more concerning is the possibility of a shared vulnerability. If multiple retailers across different countries rely on the same technology provider or remotely accessible management platform, a single security breach could potentially affect hundreds of stores. There is currently no confirmed evidence that this explains the incidents across Europe. ⚡ WHY TARGET SUPERMARKET REFRIGERATION? Unlike conventional cyberattacks focused on stealing information, interference with refrigeration systems can produce immediate physical and economic consequences. A few hours of uncontrolled temperatures could destroy substantial quantities of perishable food, interrupt retail operations and generate significant financial losses. If disruption spreads to refrigerated warehouses or distribution centres, the consequences could extend further into food supply chains. 🔎 THREE POSSIBLE SCENARIOS ▪️ Shared Vulnerability: Attackers exploit a common weakness in refrigeration control software or hardware. ▪️ Supply-Chain Compromise: A third-party technology provider or remote management platform is compromised, potentially exposing multiple retailers. ▪️ Coordinated Cyber Campaign: Separate attacks are deliberately conducted against European food retail infrastructure. These remain investigative hypotheses. No common attacker, shared technical vulnerability or coordinated campaign has been established. 🌍 THE STRATEGIC IMPLICATIONS The most troubling possibility is that Europe’s interconnected commercial infrastructure could allow relatively small cyber intrusions to generate disproportionate economic disruption. Supermarkets are not traditional strategic targets, yet their refrigeration systems protect essential food supplies and depend on increasingly complex digital infrastructure. The critical question is no longer simply how many supermarkets have been affected, but whether these incidents share a common technical origin. If investigators establish that connection, the implications could extend well beyond the retail sector. 🚨 THE BOTTOM LINE Europe may be confronting a warning about the vulnerability of operational technology embedded in everyday civilian infrastructure. The incidents have not yet been established as a single coordinated campaign, but they demonstrate why the security of remotely managed physical systems deserves greater scrutiny. The next major cyber crisis may not begin with a power blackout, a banking shutdown or a stolen database. It could begin with something as ordinary as a supermarket freezer. — Apex Vanguard (@Apex_Intel24) November 2, 2026 瑞典方面,多家ICA與Coop商店遭波及。ICA發言人確認,事件影響「少數在ICA中央網路外運作的ICA商店」,並表示「ICA目前正支援受影響商店處理情況」。南瑞典舍博(Sjöbo)一家ICA分店在官方社群寫道:「我們的冰箱與冷凍櫃昨晚被駭,溫度被設為50度」。該店先前關閉,但現已重新開放。瑞典800家Coop商店中有7家受影響,公司告訴《BBC》「情況目前已受控制」。 芬蘭方面,部分K商店偵測到冰箱故障。芬蘭《赫爾辛基日報》(Helsingin Sanomat)引述連鎖超市凱斯科(Kesko)老闆說法,表示安全專家正調查原因。愛爾蘭方面,13家SuperValu超市受影響。連鎖店業主馬斯格雷夫集團(Musgrave Group)發言人向《愛爾蘭時報》(The Irish Times)確認,一場「網路事件」影響其冷凍系統,但影響僅限「特定型號」冰箱。 丹麥製造商丹佛斯(Danfoss)發言人告訴荷蘭公共廣播《NOS》,荷蘭至少17家公司的冷凍與冷卻系統隔夜遭攻擊,影響肉店與小型鄰里商店。愛沙尼亞一家Selver超市也受影響,ERR報導該國還有其他公司遭波及。 目前仍不清楚最新攻擊幕後黑手。美國當局正調查8月數個美軍基地冷凍系統故障原因,並與法國官員合作檢視事件是否相關。比利時與瑞典國家網路安全機構表示正監測事件。英國國家網路安全中心(National Cyber Security Centre)表示正與國際夥伴及業界合作,「充分了解事件細節」,英國尚未傳出通報案例。 Three weeks ago, I raised a question. Today, seven European countries are confronting it. On October 14, following the cyberattacks on French supermarkets, I wrote: “When software controls the physical world, who controls the software?” At the time, at least 350 French supermarkets had been affected. On November 2, the same pattern of attacks emerged across Europe. 🇧🇪 Belgium 🇸🇪 Sweden 🇮🇪 Ireland 🇳🇱 Netherlands 🇱🇺 Luxembourg 🇪🇪 Estonia 🇫🇮 Finland More than 100 supermarkets reported disruptions to their refrigeration systems. In some cases, temperature settings reached 50°C, resulting in spoiled food and serious operational disruptions. Different countries. Different supermarket chains. The same fundamental vulnerability. We still don't know whether the same attackers were responsible. But we know something else. A compromised digital control system can have consequences far beyond the screen. Food supply chains. Hospitals. Energy networks. Industrial infrastructure. And soon, increasingly autonomous AI systems capable of operating directly in the physical world. That is why the question I originally raised matters even more today. Who controls the software? Who authorizes its instructions? And who can stop those instructions when something goes wrong? Internet Computer (ICP) offers a promising architectural direction: verifiable execution, programmable governance, and applications that do not depend on a single operator. It is not a magical shield against cyberattacks. Nor is it a replacement for physical safety mechanisms. But it could become part of a future in which critical decisions can be independently verified and executed within clearly defined boundaries. October was a warning from France. November is a warning from Europe. The next chapter of cybersecurity will no longer be just about protecting information. It will be about protecting the physical world from compromised instructions. And as artificial intelligence gains the ability to operate machines, that distinction becomes an existential question. We don't just need smarter systems. We need systems whose authority can be verified. That is why I keep looking beyond the token. The World Computer. ∞ Source: https://t.co/k9bucIrzJU #ICP #WorldComputer #InternetComputer — Felipe.icp ∞ (@iPhelipeVR) November 3, 2026 歐盟農業與食品專員漢森(Christophe Hansen)稱,重複網路攻擊「令人深感擔憂」,這是「蓄意破壞我們食品供應鏈並削弱消費者信心的企圖」。國際媒體分析指出,攻擊者利用連網冷凍控制器的漏洞,遠端改寫設定,部分設備因使用不安全連線而暴露。專家認為,這類針對營運技術(OT)的攻擊可能具有心理影響,讓民眾看到貨架清空,部分推測可能與國家連結行為者有關,但目前尚無確證。 業者強調,僅靠軟體更新不足以防禦,許多舊型設備需物理改造或完全斷網才能徹底解決問題。這波攻擊再次顯示,歐洲超市冷凍系統的數位化便利,正成為網路威脅的新標的。
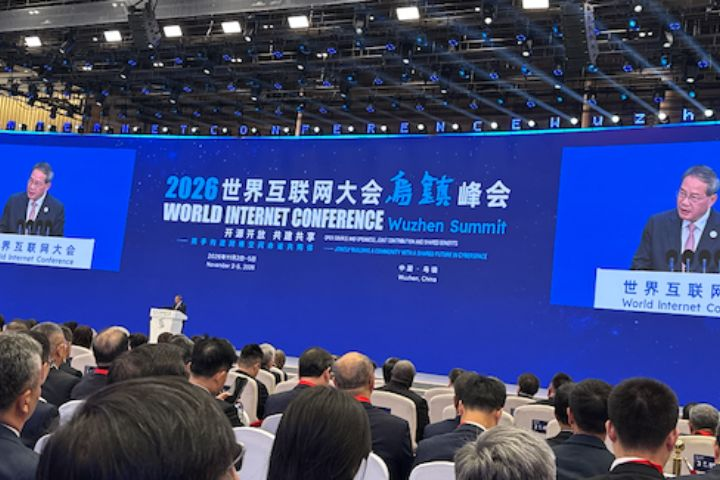
11月3日上午,大陸國務院總理李強在浙江烏鎮出席2026年世界互聯網大會烏鎮峰會開幕式並致辭,他表示,中國始終尊重各國網絡安全合理關切,同舟共濟應對安全挑戰,反對構築「數位鐵幕」。 據新華社報導,李強表示,世界互聯網大會已連續舉辦13年。儘管技術發展日新月異,人們普遍關心的一個重大命題卻始終沒有變,那就是如何讓互聯網更好造福人類。 李強也引用大陸國家主席習近平在2015年世界互聯網大會上提出構建網絡空間命運共同體理念,為解決互聯網發展和治理問題提供了中國方案。藉此機會,他與大家分享三點思考: 第一,互聯網發展正在經歷智能化變革和系統性躍遷。當前,互聯網與人工智慧等技術加速融合,已不僅是一種基礎設施,更是全新生活方式,這不僅是一種技術手段,更是產業變革動能;這不僅是一種訊息載體,更是智能生成力量,對經濟社會發展產生更為廣泛而深刻的影響。 第二,當今時代互聯網發展需要更加突出以人為本的價值取向。互聯網發展的最終目的,必須是促進人的全面發展。倡議構建網絡空間命運共同體,就是希望互聯網相關技術能夠增強人的能力、拓展人的選擇、彰顯人的價值、增進人的福祉,而不能讓人成為技術的附庸,更不能讓技術加劇人類發展的分化。 從這一考量出發,有幾個問題尤其值得關注。一是「人與機器」的關係之辨。必須堅持人的主導性,讓機器成為人類的可信工具。二是「算法模型」的倫理之思。要堅持向上向善,用全人類共同價值築牢新技術發展底座。三是「數實融合」的安全之虞。需要更加可控的技術創新、更加嚴密的安全防範、更充分的協同合作,更好統籌發展和安全。四是「數智鴻溝」的公平之治。要讓技術進步的成果真正為全社會成員共享。 第三,攜手構建網絡空間命運共同體。要堅持科技賦能,開拓新的發展空間。中國將堅持開門搞創新,促進技術轉移和知識共享,與各國一道打造開放包容、充滿活力的數字創新生態。要堅持可信可控,築牢數字安全屏障。 李強最後強調,中國將始終尊重各國網絡安全合理關切,同舟共濟應對安全挑戰,反對構築「數位鐵幕」。要堅持普惠均衡,推動數位紅利共享。中國將積極落實全球發展倡議,支持全球南方國家建設數字基礎設施、提升數位技術能力。要堅持開放對話,完善多邊治理體系。堅持共商共建共享,推動全球互聯網治理朝著更加公正合理的方向前進。
當地時間周日(1日)深夜,烏克蘭與俄羅斯先後聲稱,兩國緊急警報應用程式(APP)遭到駭客攻擊,並向民眾發送虛假空襲、輻射、化學攻擊甚至核威脅警告。 Ukraine and Russia have both reported cyberattacks targeting applications used to send emergency alerts to the public. https://t.co/5QhGnxRQvA — DW Europe (@dw_europe) November 2, 2026 《英國廣播公司》(BBC)報導,烏克蘭廣泛使用的空襲警報應用程式在當地時間接近23時前,向全國發出紅色等級空襲警告,部分地區(包括基輔)還收到輻射、化學攻擊與街頭戰鬥的額外警告。警報約於22時47分開始,基輔首先收到「輻射威脅。基輔已宣布輻射威脅」的訊息。22時48分接著出現一則俄語訊息:「嗨!烏克蘭全境將有核警報。別擔心,是Oreshnik在飛。」Oreshnik是俄羅斯高超音速中程彈道飛彈「榛樹」,可搭載核武或傳統彈頭。22時49分又發出「化學威脅。基輔有化學攻擊威脅。請勿外出」以及「街頭戰鬥威脅。基輔正在發生街頭戰鬥。請勿外出」的警告。23時53分起,系統陸續向用戶發送解除警報訊息。 Russia and Ukraine’s Emergency Alert Apps Targeted by Cyberattacks Russia and Ukraine have reported cyberattacks targeting their emergency alert applications, with fake warnings sparking concern among residents. Ukraine has accused Russia of interfering with its system, while Moscow has yet to identify those behind the attack on its own app. The incidents come amid the ongoing war, as a rare six-day ceasefire in Ukraine’s Kherson region reaches its end. #RussiaUkraineWar #CyberAttack #Ukraine #Russia #BreakingNews PS : This is an AI generated video for illustration purposes — Indian Defence Times (@IndianDefenceT) November 2, 2026 烏克蘭中央情報局在加密社群Telegram上表示,空襲警報應用程式「可能遭到敵意干擾」,強調「沒有輻射威脅!請保持冷靜並關注我們頻道的更新」,並指出利沃夫地區擴音設備曾觸發輻射危害訊號,但實際上並無輻射威脅。數位轉型部表示,該應用程式「顯然已遭入侵」,已暫時關閉進行維護。 烏克蘭議會外交事務委員會主席、澤倫斯基(Volodymyr Zelensky)所屬「人民公僕」黨議員梅雷日科(Oleksander Merezhko)告訴《BBC》,攻擊並未造成恐慌或極端反應,烏克蘭人尤其是基輔居民早已習慣「幾乎不停的警報」。他指出,其中一則訊息使用俄語,立即引起懷疑,「這是非常不愉快的事實,但它是網路戰的一部分,烏克蘭人理解這一點。這是可能發生的,我們已做好充分準備」。 數小時後,俄羅斯緊急情況部表示其應用程式遭受「大規模網路攻擊」,向公眾發送「虛假資訊」。烏克蘭媒體《UNN》引述在俄占區活動的烏克蘭游擊組織Atesh稱,假警報警告「裝有核彈頭的P1-Suns(烏克蘭攻擊無人機)已向俄羅斯所有地區發射」,並夾雜髒話,要求居民「緊急儲備3周食物並躲藏」。 ☢️ Imagine your phone telling you nuclear warheads are on the way. That's what millions of people in Ukraine and Russia saw on the same night. source: CBC / DW #ukraine #russia #cyberwar #hacking #emergencyalert https://t.co/Ga7IafS40p — Quite Hacker (@QuiteHacker) November 2, 2026 俄羅斯緊急情況部後來表示,專家仍在努力恢復應用程式正常運作,但駭客攻擊並未影響全國整體警報系統,公民仍可透過警報器、擴音器、簡訊、電視與廣播等多管道接收警報,該應用程式「僅為額外輔助新聞服務」。 美國史丹佛大學網路政策與安全高級研究學者赫伯特·林(Herbert Lin)告訴《BBC》,這可能是首次針對烏克蘭官方資訊應用程式的攻擊,「但我懷疑不會是最後一次」。此次虛假警報發生在赫爾松前線地區局部停火正式結束前數分鐘,該停火自上周二(10月27日)實施,於周日23時結束,期間其他地區戰鬥仍持續,以便平民撤離俄占城市奧列什基(Oleshky)。
台日經貿合作可能迎來新進展!《日經亞洲》今(2日)引述兩名熟悉談判情況高層人士指出,日本與台灣正研議一項涵蓋多領域的廣泛經濟貿易協議,最快可能今年底敲定。協議將參照2023年台灣與英國簽署的《提升貿易夥伴關係協議》(Enhanced Trade Partnership,ETP),透過分領域、分階段合作的方式,建立更具制度性的經貿關係。 報導指出,這項協議若能完成,將為亞洲兩大科技經濟體建立新的戰略合作支柱,也有助台灣突破近年貿易外交面臨的限制。東京與台北目前討論的草案,涵蓋經濟韌性與創新、減災產業合作、數位貿易、貿易便捷化及永續發展五大領域,其中減災合作據了解包括無人機技術應用,主要用於地震等天然災害的應變。 《日經亞洲》引述一名知情人士指出,台英《提升貿易夥伴關係協議》為日本提供了可參考的先例。這種架構具有彈性,雙方可先就特定領域建立合作,再逐步針對其他產業或議題簽署個別協議,同時降低協議的政治敏感性,讓日本在面對中國可能採取的反制措施時保留外交迴旋空間。 五大合作領域曝光 無人機防災納入討論 根據報導,台日目前討論中的協議草案包含五大合作方向。 一是經濟韌性與創新,重點在強化雙方產業合作及供應鏈穩定,尤其在全球經貿環境變動、各國重新調整供應鏈布局之際,透過技術交流、產業投資及創新合作,降低對單一市場或供應來源的過度依賴。 二是減災產業合作。這項領域除了災害預防、應變及相關產業技術交流,據消息人士透露,可能納入無人機合作,運用無人機協助地震等天然災害發生後的災情勘查、搜救及災區資訊蒐集。台灣與日本同樣位處地震及颱風頻繁的地區,雙方在防災科技、應變機制及相關設備上具有合作空間。 三是數位貿易,著重跨境數位交易及相關制度合作;四是貿易便捷化,透過改善貿易程序及相關制度,降低企業跨境經營的成本與障礙;五則是永續發展,將環境及永續經濟相關議題納入雙邊合作架構。 五大領域並非單純著眼於商品進出口,也涉及產業政策、技術應用、數位規範及經濟安全。換言之,雙方希望建立的合作架構,範圍比傳統關稅減讓協議更廣,並保留未來逐項擴大合作的空間。 台灣外交部、經濟部及日台交流協會,對《日經亞洲》提出的置評請求,均未立即回應。 仿效台英ETP模式 降低政治敏感性、保留合作彈性 報導指出,日本與台灣研議的協議模式,參考2023年台英簽署的《提升貿易夥伴關係協議》。台灣與英國當時透過ETP建立更廣泛的經貿合作架構,並以分階段方式推進具體領域的合作。 這種做法與一次性簽署涵蓋所有議題的「自由貿易協定」(FTA)不同,雙方可先建立整體合作框架,再依照產業需求及談判進度,逐項推動後續協議。對日本而言,這種模式既能深化與台灣的經貿關係,也能避免一次觸及高度敏感的政治議題。 《日經亞洲》引述一名消息人士說,台英ETP提供了日本可依循的先例。透過這套架構,雙方可以針對不同產業及議題另行簽署協議,同時降低政治敏感性,讓東京在中國可能採取反制措施時保有調整空間。 台日長期維持密切經貿往來,但雙方始終未能建立全面性的自由貿易協定。日本政府對台灣議題向來必須考量日中關係,因此過去在推動更廣泛、制度化的經濟合作時相對謹慎。如今若採取台英模式,先從經濟及產業合作切入,將有助雙方在政治限制下逐步擴大實質往來。 《日經亞洲》引述台北企業分析師李可心(Jasmine Lee)表示,台灣若能與英國、日本這兩個七大工業國集團(G7)重要成員國建立戰略性經貿協議,將有助於創造新動能與空間,使台灣在面對中國施壓及美國總統川普關稅政策帶來的不確定性時,能有更大調整彈性,也能運用科技產業優勢提升國際影響力。 報導並稱,台灣近年推動對外經貿協議不容易,今年又因談判總代表楊珍妮涉及霸凌醜聞受到衝擊。知情人士認為,若能與日本達成協議,可能帶動其他國家跟進,尤其加拿大及菲律賓,進一步推動與台灣的經貿合作。 半導體供應鏈高度互補 中國因素促使東京重新評估 台日經貿合作之所以具戰略意義,與雙方產業高度互補有關。東京經濟風險與企業顧問公司Kameido Group管理合夥人帕克(David Parker)表示,日本及日本高層將台灣視為重要的經濟安全夥伴,這不僅反映雙方產業能力互補,也顯示彼此在戰略利益及經濟安全政策上的契合程度日益提高。 帕克指出,日本自台灣進口的主要產品是電子產品,尤其是積體電路;台灣則從日本進口大量積體電路、晶片製造設備、精密化學品及加工材料。這些產品多屬於半導體及電子產業所需的中間財,部分產品製造難度高、認證時間長,也不容易迅速找到替代來源。 他認為,台日雙方在這些關鍵材料及技術設備上相互依賴,彼此都在支撐對方的產業競爭力與整體經濟安全。尤其在全球半導體供應鏈重新布局的背景下,若能進一步建立制度化合作,將有助於提升供應鏈穩定性。 日本智庫笹川和平財團戰略與嚇阻研究小組組長兼主任研究員山本勝也指出,過去日本政府對於與台灣建立更廣泛、制度化的經濟合作架構,一直相當謹慎,其中一項原因就是日本與中國大陸的整體關係。不過,他認為,現在的戰略與經濟環境已發生重大變化。 山本表示,經濟安全已成為重要政策優先事項,日本與台灣都有意強化關鍵供應鏈韌性,尤其是先進科技及半導體領域。雙方簽署經貿協議,除了具有實際經濟效益,也能深化理念相近經濟體之間的合作,降低對單一市場或供應鏈的過度依賴。 他強調,台日經濟夥伴關係並非針對特定國家,而是建立更具韌性、多元且安全的印太經濟秩序,自然發展的一步。 台日協議研議之際,雙方面臨的中國因素也成為報導關注焦點。日本首相高市早苗去年11月在國會針對台灣有事發表答辯後,北京對日本展開外交及經濟施壓,使日中關係持續承受壓力。報導認為,台日若能進一步建立經貿合作架構,將不只是雙邊貿易關係的深化,也反映日本對經濟安全及供應鏈布局的政策考量正在調整。
全球最大加密貨幣交易所幣安(Binance)上月29日爆重大資安事件,約63億美元的加密資產遭未經授權轉出,攻擊主要過程僅約20分鐘。美國聯邦調查局(FBI)最新公布調查結果,指向北韓駭客組織TraderTraitor,呼籲各大交易所及區塊鏈業者封鎖相關錢包地址,阻止贓款轉移。幣安則表示,將以公司資金及用戶安全基金承擔全部損失,確保客戶獲得全額補償。 這起事件被區塊鏈分析業者形容為史上規模最大加密貨幣竊案。FBI指出,這次攻擊與北韓駭客組織TraderTraitor有關,該組織被認為是去年加密貨幣交易所Bybit遭竊約15億美元案件的幕後黑手。FBI表示,駭客正將竊得資產主要轉換為以太幣(Ethereum),預料接下來可能利用去中心化金融平台(DeFi)及即時兌換服務,進一步分散、洗錢及掩飾資金來源。 不過,美國總統川普(Donald Trump)31日被媒體問及北韓是否涉案時表示,目前還不確定是否為北韓所為。FBI已公開指認TraderTraitor,但相關資金流向及完整攻擊過程仍在調查中。 駭客預謀至少36小時 20分鐘內轉走跨鏈資產 根據區塊鏈情報公司TRM Labs分析,這次攻擊並非臨時起意,駭客至少提前36小時準備,並在正式行動前進行測試。10月29日,攻擊者透過取得交易所內部系統的存取權限,對幣安旗下多個區塊鏈網路的熱錢包發動攻擊,將資產轉入由駭客控制的錢包。 TRM Labs指出,遭轉出的資產涉及至少10個區塊鏈網路,主要竊取過程約20分鐘。區塊鏈分析業者認為,攻擊手法與過去北韓駭客組織針對加密貨幣平台的行動相似。另一家區塊鏈分析公司Chainalysis也指出,部分遭竊資金與先前被認定涉及北韓駭客活動的資金出現交集。 幣安最初調查認為,攻擊可能涉及一名工程師的筆電遭入侵,使駭客得以進入服務容器並提交未經授權的提款交易;但公司後續表示,調查又發現其他入侵點,顯示事件比最初掌握的情況更複雜。幣安並稱,目前沒有發現錢包私鑰外洩的證據。 約30億美元遭凍結 幣安承諾承擔全部損失 事件發生後,幣安一度暫停部分提款服務,並與執法機關、區塊鏈情報公司、穩定幣發行商及其他交易平台合作追查資金。幣安10月30日公布的事件更新指出,合作業者已在鏈上凍結約30億美元受影響資產,後續仍將持續追蹤及追回資金。 幣安強調,遭竊資產造成的財務損失不會轉嫁給用戶,將透過用戶安全資產基金(SAFU)及公司資金全額補償。幣安表示,已準備超過63.4億美元公司資金,其中約50億美元以此次受影響的相同幣種持有,並持續透過市場及場外交易管道補足其他資產。 根據美聯社最新報導,幣安已表示有足夠資金準備承擔約九成受影響資產,並承諾客戶將獲得全額補償。這也意味約30億美元遭凍結並不等於全部追回,凍結資產後續能否實際返還,仍須視追查、司法程序及跨平台合作進度而定。 北韓駭客鎖定加密貨幣 贓款追查恐持續數月 FBI已要求加密貨幣交易所、區塊鏈分析公司及相關業者,封鎖與案件有關的錢包地址,避免駭客透過不同平台轉移資產。專家指出,駭客可能將大筆資金拆分成小額交易,再透過規模較小的交易所及去中心化金融服務洗錢,追查過程可能延續數月。 區塊鏈情報業者TRM Labs指出,北韓駭客長期利用加密貨幣竊案取得資金,相關收益被認為可能用於支應受國際制裁的政權活動。去年Bybit遭竊約15億美元,已被FBI歸咎於TraderTraitor;若此次幣安案件最終確認同樣由該組織策畫,將顯示北韓駭客持續鎖定大型加密貨幣平台,且攻擊規模進一步擴大。
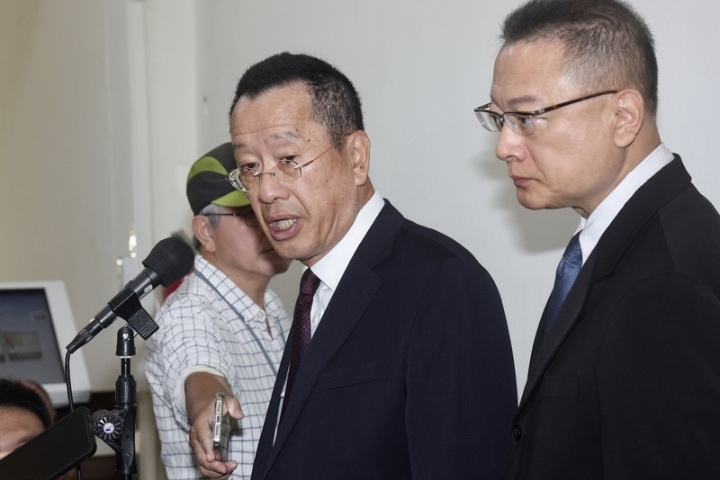
政府積極打造的無人機「非紅供應鏈」一再破功,航見科技公司今年8月爆出採購陸製晶片等零件,組裝後提出產地不實證明交付陸軍,上櫃公司錦明實業月初也涉嫌將陸製晶片、鏡頭裝入無人機交付軍方。如今,有「遙控直升機王」稱號的台中無人機大廠亞拓科技,也被爆出無人機使用陸製晶片,出貨給軍方,創辦人杜大森及其妻子遭依違反《國安法》羈押禁見獲准。對此,國防部長顧立雄今(30日)表示,目前正在清查當中,若有確定的結果再報告。 航見科技公司今年8月爆出採購陸製晶片、飛行控制板等零件,組裝成無人機後,提出產地不實證明,交付陸軍第8軍團,遭橋頭地檢署搜索;上櫃公司錦明實業也涉嫌將陸製晶片、鏡頭裝入無人機給軍方,10月8日遭桃園地檢署搜索,並聲押簡姓總經理等人獲准。 而亞拓科技也被爆發使用陸製晶片,亞拓長年投標軍方、警消,及政府無人機標案,近期陸軍採購無人機,用於教學訓練之用,到貨後軍方進行驗收,赫然發現晶片上竟然印有「CN」字樣,懷疑來自大陸,違反《國安法》相關規定,於是報請檢方偵辦。檢方偵辦後又發現另一批陸軍單位向亞拓採購的無人機也有陸製晶片,本月中旬指揮警調搜索亞拓公司,並傳喚杜大森及妻子黃女等6人到案。 檢方初步掌握,亞拓投標軍方無人機採購案中,至少有2筆約800多萬元的標案中使用大陸廠商製造的晶片,再由亞拓組裝後向軍方出貨,並提供不實產地證明,不但違約,也涉嫌違反《國安法》及刑法詐欺罪,訊後將杜大森夫妻聲押獲准,全案仍在偵辦中。 顧立雄今日赴立法院備詢,並於會前受訪時,被問到亞拓科技提供軍方無人機涉嫌用大陸晶片一事。顧立雄表示,這件事情,有跟陸軍相關有採購亞拓訓練用的無人機部分了解,他們還在清查當中。如果有一個確定的結果,再跟各位報告,「如果檢調那邊有一些具體的證據的話,我們也希望他能夠提供我們來協助、來釐清」。 此外,臉書粉專「政知局」稍早也發文表示,9月初揭露陸軍無人系統訓練指揮部使用的原資iRotor-1000和遙控器是淘寶貼牌,廠商「原資系統整合股份有限公司」橫跨國防部、外交部、內政部等各個部會,海撈高達7千萬元的無人機標案,但公司董監事與核心高層已全數離職,只剩下人頭空殼,質疑「事件已過1個月,國防部至今沒有動作,是不敢查還是不能查?」陸軍當時表示,相關說法與事實不符。
中國電信設備大廠華為,在美國面臨的重大刑事案件出現新進展。根據南華早報今(29日)報導,華為28日開始提出辯方證據,強調公司全球業務的成功來自長期投入研發,而非竊取商業機密或違反美國制裁規定。 這起案件在紐約布魯克林聯邦法院審理,檢方歷經近7週傳喚61名證人後完成舉證,華為則試圖說服陪審團,檢方將個別員工行為與一般商業活動拼湊成犯罪共謀,並未證明公司存在整體性的犯罪計畫。華為若被定罪,可能面臨重大財務及監管處分。 檢方指控長期竊取技術 華為稱成功來自創新 根據路透社先前報導,華為面臨14項刑事指控,包括敲詐勒索共謀、銀行詐欺、電信詐欺及竊取商業機密。美國檢方指控,華為在長達20多年期間內,透過不當手段取得美國企業的技術,以擴張全球電信設備業務,涉及的公司包括思科(Cisco Systems)及美國電信業者T-Mobile。 檢方提出的指控之一,是華為涉嫌取得T-Mobile用於測試智慧型手機的機器人「Tappy」相關技術。該機器人由T-Mobile開發,用於自動化測試手機品質。檢方主張,華為人員曾積極蒐集該設備的技術規格,藉此取得競爭優勢。 華為否認相關指控。辯方主張,檢方把個別員工的行為與一般商業活動扭曲成犯罪證據,並挑選少數事件,試圖證明公司存在整體性犯罪共謀。對涉及思科、T-Mobile等企業的事件,華為辯護律師表示,相關行為屬於個別員工所為,公司管理層得知後曾採取措施處理。 路透說,華為律師在案件9月開庭時便以「競爭,而非共謀;創新,而非竊盜;一般商業往來,而非犯罪行為」概括辯方立場,強調華為的成就來自自身努力,而非竊取他人技術。 伊朗業務與制裁爭議 孟晚舟相關陳述成證據焦點 除了商業機密指控,華為也被控隱瞞與伊朗的業務往來,以規避美國制裁。美國檢方主張,華為透過香港公司星通科技(Skycom)在伊朗開展業務,並向銀行隱瞞相關關係,使交易得以透過美國金融體系進行。 華為創辦人任正非之女、時任華為財務長的孟晚舟,2018年在加拿大遭逮捕,當時美方指控她涉嫌向銀行不實陳述華為與伊朗的業務關係。孟晚舟在2021年與美國司法部達成暫緩起訴協議後返回中國,美方其後於2022年撤銷對她的詐欺指控,但協議中的相關陳述仍可能在華為本身的審判中作為證據。 華為辯方則主張,孟晚舟當年的協議不應被解讀為承認公司具有犯罪意圖,也質疑檢方未能證明華為明知相關美元交易違反美國制裁法規。辯方並指出,檢方所指稱遭誤導的銀行,當時仍知悉華為在伊朗的業務並與其競爭往來。 案件最初於2018年進入司法程序,後續指控逐步擴大,涵蓋商業機密、銀行及電信詐欺、敲詐勒索共謀等多項罪名。華為對全部指控均表示不認罪。 中美科技競爭背景受關注 最終結果仍待法院判定 華為案長期受到中美科技競爭影響。美國政府多年來以國家安全及技術外流風險為由,限制華為設備進入美國電信網路,並對美國企業向華為出口特定產品與技術設下管制。相關措施也影響華為取得部分美國晶片及先進技術的能力,促使公司加大自主研發投入,拓展晶片與人工智慧等領域。 美國檢方則主張,本案並非單純中美科技競爭,而是涉及具體商業機密竊取、金融詐欺及制裁違規行為。中方過去多次批評美國打壓中國企業,認為相關案件帶有遏制中國科技發展的政治背景;華為也曾表示,美國政府對案件的整體敘述並不符合事實。 目前案件已由檢方舉證階段進入辯方提出證據程序,後續仍須經過法院審理及陪審團判斷,才能確定各項指控是否成立。訴訟的結果,除攸關華為可能面臨的財務與監管後果,也將持續受到外界關注,成為觀察美國如何透過司法程序處理中國科技企業爭議的重要案例。
陳家聲/台大商研所兼任教授 最近網路上許多人都在討論一個17歲、沒有大學文憑的人如何被矽谷AI企業所聘用!這事件不是單一的特例!而是新時代裡優秀人才是如何養成?被看見?這與過去一些科技大頭從大學輟學而投入創業,有何不同? 陳廣宇出生于2009年,成長在深圳。2018年,進入華潤小徑灣貝賽思國際學校,直到2026年高中畢業。小時候,他就對動手做出東西感興趣,這不是為完成繳交學校課程作業,而是個人的興趣。他嘗試過電商項目,參與過機器人和開源技術活動,也曾想過成爲職業滑雪運動員。他對世界的好奇與探索不是停留在想像裡!與一般人最大不同的是:他對於感興趣的事物會動手嘗試去做!也就是他習慣動手嘗試做有興趣的事情。例如,他創建的OpenTeens,是一個面向青少年的開源技術社區,希望鼓勵並結合年輕人學習新技術並推展協作。2024年,他的OpenTeens作品獲入選青年創新項目Rise。 2025年2月,在一場中學生創意黑客松賽,他展示了名爲ThirdArm的“第三隻機械輔助手”構想,並結識了評委董科含及與一些行業人士交流,這讓他更認真地思考:與其只在應用層做一個有趣的産品,是否能够進一步理解支撑産品的模型技術?此後,他用Gemini輔助閱讀論文,遇到不理解的地方反復追問,同時追踪GitHub上的開源實踐案例分享。他不是用AI來替他完成一份漂亮作業,而是透過AI去探討陌生的概念與相關問題。2025年5月,他圍繞DeltaNet發表的技術分析報告,這引起美國相關研究者的注意,而獲得美國AI初創公司Tilde Research的實習機會。一個夏天的實習,讓他親身參與了矽谷真實的研究環境。回國後,他繼續向大模型領域深入,並在2025年11月以實習形式加入Kimi。 2026年10月15日,17歲的陳廣宇宣布離開月之暗面的Kimi團隊。他把過去一年稱爲迄今人生中最美好的時光,特別感謝Kimi團隊願意相信並聘用當時只有16歲的自己。他透露準備前往美國灣區,也傳出他加入Jeff Dean等谷歌技術元老創辦的AI公司Discovery Loop的消息。想想台灣的同齡學生,這時多在準備考大學,對於自己將來要選擇的職涯路徑多是不清楚的! 16歲的陳廣宇能到美國AI初創公司實習,能獲得Kimi聘用加入核心算法的研究,17歲沒有大學文憑卻能獲得美國矽谷工作機會!這些事件,對台灣企業而言,幾乎是一個天方夜譚!絕大多數的台灣企業仍在用名校學歷、優異成績等的常規作法,也就科班制式的標準作業程序在招聘與選拔優秀人才!但企業都知道:學歷、成績不等於本事!優秀人才是稀缺的!他們會有些不同於常規的獨特行為!而這是一般企業管理者所無法接受的!他們或被標籤為特立獨行、不能融入團隊,沒有團隊精神、行為怪異、不遵守標準作業程序…等一大堆標籤!所以一些優秀人才很早就因為一些個性化、獨特行為而被摒棄在外!而當前企業管理者的角色似乎只在維持企業的穩定,壓制創新!卻把創新作為口號,天天掛在嘴上! 我們可以從許多簡單事件瞭解企業管理的僵固、保守:企業裡有多少表現優異的員工被破格拔擢、能夠越級晉升、能夠給年輕人負責重大專案、對於表現優異的員工敢於給出超出一般的薪酬獎金…!相信這樣的案例在台灣是稀有的!雖然企業CEO、管理者都把強調優秀人才、培養人才掛在嘴上,實際上卻未敢真正或缺乏能力識別所謂的優秀人才!最常聽見的理由是:這會帶來組織內部的衝突!不安!台灣企業重視的是穩定,而非創新! 陳廣宇的案例,並不是說上大學沒有用!而是在目前僵固的教育體制下,社會及網絡世界裡存在大量的資源,一個年輕人是否認知到這些社會與網絡資源的重要性,主動而積極地去爭取及連結:如陳廣宇在高中裡就組織OpenTeens,結合同好一起研究新技術、參與高中生的黑客松競賽、結識行業的優秀人士、爭取企業實習機會…等,這些都是陳廣宇所展現的獨特行為!加上對外部新世界的探索、好奇心,敢於動手嘗試做的習慣,這顯示一個時代年輕人的自我成長途徑,也為自己積累並創造了獨特的產業及社會人脈! 對於企業而言,為何一個高中生的技術報告能獲得美國研究單位的注意,並主動聯繫,這顯示出各國對於世界優秀人才的重視,優秀人才不是只在名校、大學裡!他們會在社會各個角落裡發光,只有有心人還要別具慧眼、用心去識別,而非僅靠學歷、發表論文篇數就判定優秀人才!陳廣宇展示的是他的技術創新與實做的本事!當然,也因為他的認真與優異表現,讓他身邊出現並吸引了許多貴人!所以機會除了自己主動爭取外,機會也是會找人的!這就是廣建人脈的價值!但最重要的是:自己要有硬功夫、硬功夫,能夠踏踏實實『做功課』。 特別值得重視的是:他從"不懂Transformer"到深度參與改寫萬億參數模型的底層,中間大約三百多天。這三百多天裏沒有魔法,只有一條踏踏實實『做功課』路徑。他把AI Gemini叫做老師:反復問,反復問,反復問!他把有興趣的論文下載,交給Gemini讀取、摘要,遇到不懂的地方,就反復問,反復問,反復問,窮追不捨。另外,一邊研究GitHub上的代碼,一邊自己動手實現。在AI時代裡,太多資訊隨手可得!但是如何辨識、篩選、整理資訊,這是苦功!不是只提問GAI然後就把GAI生成當作標準答案!在AI新時代裡,學校老師不是唯一的學習入口!一個24小時都存在的AI,任何人都可以善用!但只有透過『反復問、動手實踐、複盤迭代精進』,把科學實證的方法應用在回答問題上,這構成學習的閉環,這些是AI無法替代的,任何人也都無法替代。這是一套做學問的笨功夫!踏踏實實的基本要件!沒有捷徑! 企業都強調優秀人才,企業不再迷信學歷、文憑、推薦信,企業需要精準的識別並儘早爭取到優秀人才、降低識別人才的成本!如Palantir 2025年11月4日 —宣布推出「菁英獎學金」(Meritocracy Fellowship)招聘方案,直接繞過大學,招募高中畢業生參與高強度職場實戰培訓,並開出達16 萬台幣的月薪。而2026年9月,Kimi業務團隊在新一輪招聘中提出招募7名“Wild Card”特別人才,面向那些難以用標準崗位描述定義的人。公告明確表示,不介意傳統路徑上的休學、輟學或其他斷裂,也接受不擅長面試表達、主要靠作品說話的人。同期實習招聘面向不限年級的在校學生。 從陳廣宇的案例,相信大家可以獲得許多的啟示,期望這文章對年輕人、企業用人都能帶來一些創新想法與作為!寫在颱風假期裡,期望大家趁著這假期也多閱讀學習,為自己的進化而努力。 ※以上言論不代表梅花媒體集團立場※
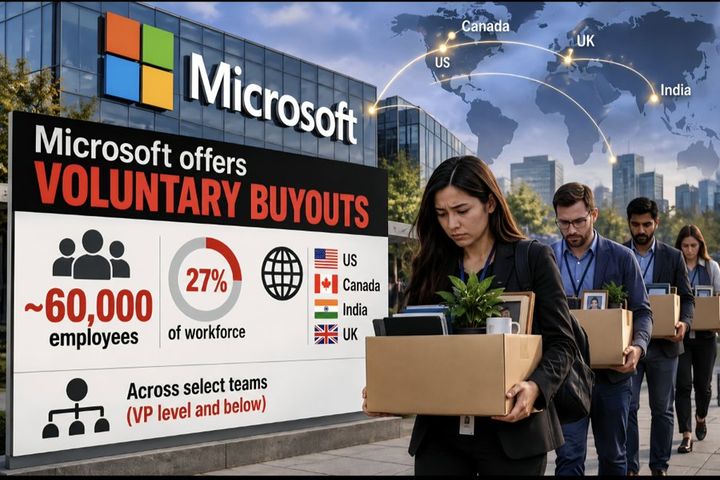
全球科技巨擘微軟(Microsoft)向約6萬名員工提出自願離職方案,約占其員工總數的四分之一,為該公司史上規模最大的一次「買斷」(buyout)提議。與此同時,跨國傳媒「天空之舞公司」(Skydance)也向大批員工提出自願買斷。 兩家公司周一(26日)同步行動,反映出企業在投入人工智慧(AI)的同時面臨縮減人力的壓力,即使它們尚未確定這項技術最終會取代哪些工作。 WSJ: Microsoft Is Trying to Shed a Lot of Workers. Just Don’t Call It a Layoff The tech giant is offering buyouts to 60,000 employees as Skydance is also seeking volunteers to leave the company AI is spurring massive layoffs even as AI companies are unsure who will be affected. https://t.co/x2KooQL2ng — Seeking 🔭 🇨🇦🇺🇦 (@StockNirvana) October 27, 2026 《華爾街日報》(The Wall Street Journal)報導,事實上,有更多大型企業如Alphabet旗下的Google、Verizon與Intel近年來也採用類似做法來精簡人力。尋求自願者讓公司避免突然大規模裁員的負面觀感,尤其在公眾對AI的反彈加劇之際。許多科技公司今年已進行大規模裁員,包括Netflix、Oracle、Meta Platforms、PayPal與Amazon。 買斷方案也能減輕對員工士氣的打擊,因為它讓員工在離開決策上有一定選擇權。職業安置公司Challenger, Gray & Christmas首席營收長查倫傑(Andy Challenger)表示:「它讓複雜而情緒化的放手過程變得稍微容易一些」。他補充,買斷提議往往不成比例地吸引接近退休的年長員工。 Microsoft just told 60,000 employees: "Here's your severance. Door's that way." 1 in 4 people at the company. Including India. They're calling it "voluntary." Voluntary like a bouncer asking if you'd like to leave the club. No performance filter. No age filter. Doesn't matter if you're a top performer or a 15-year veteran. Decide by December. Gone by 31 Dec. And the fine print? Layoffs are still "part of the approach." Translation: take the deal now, or risk the next list. 2026 scoreboard so far: • Oracle: ~21,000 fewer staff • Amazon: 16,820 cut • Meta: 8,705 cut • Microsoft: 4,800 cut in July • Microsoft again: 60,000 shown the exit door 134,917 tech jobs gone this year. More than ALL of 2025. With 2 months still left. These companies aren't broke. They're spending record money on AI. The people who built Windows are now funding the data centres that could replace them. Your real competition isn't the topper from your batch anymore. It's a GPU that never asks for a hike. If Microsoft is doing this, what do you think your company's next "restructuring townhall" sounds like? Fooled by randomness, signed by HR. — Abhishek Jain (@Abhi13027) October 27, 2026 微軟首席人力長科爾曼(Amy Coleman)在致員工的備忘錄中表示,這次買斷對公司而言是新做法,「我們會從中學習」。Skydance是剛完成Paramount Skydance與華納兄弟(Warner Bros.)價值810億美元(約台幣2.59兆元)合併後的母公司,它並未透露多少員工符合買斷資格,而且就在實施每周5天到辦公室新規定的同時提出這項方案。 買斷方案直接面向多個部門,往往讓公司難以預測員工反應。對企業的風險在於,它們經常吸引那些更容易在其他地方找到工作的搶手人才。微軟與Skydance都在一定程度上針對性提出方案。微軟表示,部分部門未納入買斷計畫,參與與否將取決於業務優先順序與人力需求。Skydance主管告訴員工,不同員工將獲得不同條件:「符合資格者將收到個人化細節與條款,以及決定是否接受這一次性提議的時間窗口」。 微軟4月曾宣布自願退休計畫,向約8600名員工提出買斷,據熟悉情況的人士表示,超過30%接受了提議。該人士說,公司預期這次最新買斷的接受比例將遠低於此。微軟截至6月底有22.3萬名員工,比2025年底少了5000人。 許多科技公司不願明確說明未來幾年的員工人數,部分原因是高管表示仍在摸索中。Meta Platforms首席財務長蘇珊·李(Susan Li)今年(2026年)春天告訴投資人:「我們真的不知道公司未來的最佳規模會是多少」,但AI支出快速上升正迫使企業現在做出艱難抉擇來削減成本。招募公司Goodwin Recruiting執行長德克(Andy Decker)表示:「他們必須重新評估現有人力,以便支付未來要使用的AI與工具費用。股東希望看到削減成本,希望看到效率」。 人力資源分析師貝爾辛(Josh Bersin)指出,目前從高階主管到其他層級,許多焦點都放在公司內員工與AI代理的比例上。資深領導人感受到日益增加的壓力,必須展現生產力並提升如每名員工營收等指標。買斷方案縮小整體人力規模,有助於推高這些數字,這是對人力、AI與財務壓力的必然反應」。 對員工而言,人力資源專家表示,買斷提議應被視為警告訊號,顯示如果公司現在無法達到節省成本目標,後續很可能還有更多削減。查倫傑認為:「如果他們無法透過自願離職做到」,「它最後還是會變成非自願的情況」。